

En un informe al que accedió Ciberseguridad LATAM, investigadores de la compañía de ciberseguridad ESET hallaron indicios de una conexión entre el falso ransomware NotPetya y el malware Industroyer, responsable de apagones en infraestructuras críticas.
ESET, compañía líder en detección proactiva de amenazas, descubrió evidencias que revelarían una conexión entre el conocido grupo de cibercriminales TeleBots e Industroyer, el malware que apunta a infraestructuras críticas más poderoso descubierto hasta el momento, y responsable de los cortes en el suministro eléctrico de la principal región de Ucrania en 2016.
TeleBots ya demostró su potencial con otra de sus creaciones, NotPetya, un malware que borra secciones específicas del disco dejando inútil un computador y que, simulando ser un ransomware, interrumpió la actividad de las empresas a escala mundial en 2017. Del mismo modo, este grupo de ciberdelincuentes organizados parecen estar vinculados con BlackEnergy, otro malware dirigido a atacar infraestructuras críticas, que ya provocó cortes en el sistema eléctrico ucraniano en 2015 (anticipando las intenciones de lo que pasaría un año después a una escala mayor con Industroyer).
“Las especulaciones sobre la conexión entre Industroyer y el grupo TeleBots surgieron poco después de que el
malware golpease Ucrania”, explica el investigador de ESET, Anton Cherepanov, encargado de dirigir las
investigaciones sobre Industroyer y NotPetya. “Sin embargo, ninguna evidencia entre ambos había sido reconocida
públicamente hasta ahora”.
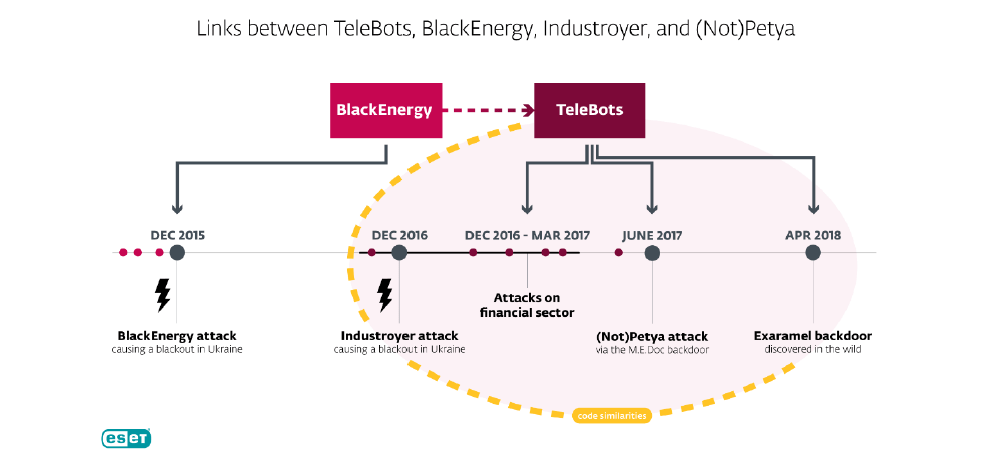
En abril de 2018, ESET descubrió las nuevas actividades del grupo de ciberdelincuentes al desarrollar éstos un nuevo backdoor que la compañía de ciberseguridad detectó como Exaramel. Los analistas apuntaron entonces a que este backdoor era una versión mejorada de Industroyer y, por tanto, la primera evidencia de la conexión entre el grupo y este ataque*.
“El descubrimiento de Exaramel demuestra que el grupo TeleBots permanece activo hoy en día y los atacantes siguen mejorando sus herramientas y tácticas”, continúa Cherepanov. “Nosotros continuaremos monitorizando su actividad para proteger a nuestros usuarios”, concluye el investigador.
Fuente: ESET.