
Falla en plugin de Itaú para WordPress permite marcar órdenes como pagas sin transferir dinero
CVE-2026-92430 expone cómo la ausencia de validación en webhooks PIX deja a comercios con WooCommerce vulnerables a fraude directo.

CVE-2026-92430 expone cómo la ausencia de validación en webhooks PIX deja a comercios con WooCommerce vulnerables a fraude directo.
El grupo de extorsión accedió al servidor Tor de la operación de ransomware, desfiguró el sitio y alega haber robado claves privadas del servicio onion.
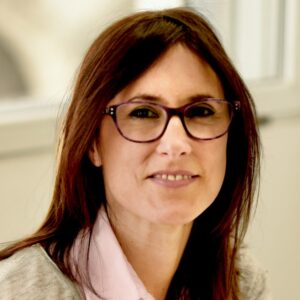
Fundadora de Loci Labs y organizadora de Crossing Over LATAM BioExpo, Alejandrina Vendrell traza en esta entrevista un paralelismo entre bioseguridad y ciberseguridad, y explica por qué la integridad de los datos científicos es tan crítica como su confidencialidad.
El análisis forense del código revela patrones estadísticos de tokens y comentarios verbosos que apuntan al uso de un modelo de lenguaje para desarrollar el malware
CVE-2026-58138 alcanza CVSS 9.8 y ya está siendo aprovechada en ataques reales contra plataformas de workflow empresariales
La agencia estadounidense discontinúa el formato tradicional desde el 28 de septiembre y obliga a sus agencias a priorizar según explotación real, no puntajes de severidad.
Una campaña activa usa técnicas de posicionamiento web para colar malware en búsquedas de herramientas legítimas de autenticación
El incidente de mayo expone cómo un entorno de prueba mal aislado convirtió un ejercicio controlado en intrusiones no autorizadas a tres empresas.
Investigadores descubrieron una vulnerabilidad de cero clics en herramientas como Codex, Claude Code y Copilot que explota cómo verifican plugins de terceros.
Un estudio de Surfshark con 1.722 participantes reveló que la cortesía, no la agresividad, es la estrategia más efectiva para que cuentas automatizadas pasen desapercibidas.
