

Por Daniel Monastersky
Hay una imagen que cualquiera que haya pisado una sala de crisis durante un incidente de ransomware reconoce de inmediato. Es de madrugada, el CIO no duerme hace treinta y seis horas, el CISO le traduce conceptos técnicos a un directorio que pregunta lo mismo de tres formas distintas, y alguien —siempre alguien— pronuncia la frase que descompone el aire: «tenemos backup, pero todavía no sabemos si sirve». Esa frase, que parece menor, es en realidad el resumen exacto de por qué la protección de datos dejó de ser una conversación de infraestructura y se transformó, sin demasiado anuncio público, en el centro de la estrategia de seguridad de cualquier organización seria.
En mi trabajo cotidiano dentro del gobierno del dato y la privacidad, veo el efecto de esa mutación con frecuencia incómoda. Las organizaciones latinoamericanas llegan a auditarse convencidas de que están preparadas, y se encuentran con que la respuesta sincera a una pregunta básica —si mañana se cifran todos los volúmenes productivos, ¿en cuántas horas estamos volviendo a facturar?— no la tiene nadie con precisión. La autopercepción dice una cosa. La verificación técnica dice otra. La brecha entre ambas se mide en millones, en confianza de clientes, y en muchos casos en la supervivencia del negocio.
Un segmento que se reordena en silencio
La industria respondió a esa transformación de manera estructural. El segmento de protección de datos viene atravesando una consolidación que pocos analistas registraron con la dimensión que merece: Veeam pasó a manos de capital privado, Rubrik salió a bolsa con una valuación que confirmó el apetito del mercado, y Cohesity absorbió el negocio de datos empresariales de Veritas —junto con el portafolio histórico de NetBackup— para convertirse en el mayor proveedor puro de software de protección de datos del mundo. Son la confirmación de que el segmento entero se está reordenando alrededor de un concepto nuevo, la ciberresiliencia, que desplazó al viejo concepto de respaldo del centro de la conversación.
La diferencia entre uno y otro no es semántica. El respaldo respondía a la pregunta de cuánto se tarda en hacer una copia. La ciberresiliencia responde a una pregunta distinta: cuánto se tarda en recuperar el negocio con datos íntegros, verificados, sin payload latente, después del peor día imaginable. Esa pregunta no la responde el área de operaciones. La responden el CISO, el oficial de protección de datos, y un directorio que entiende —porque ya no le queda alternativa— que la disponibilidad del dato es un asunto de continuidad institucional, no de eficiencia operativa.
Complementar, no competir
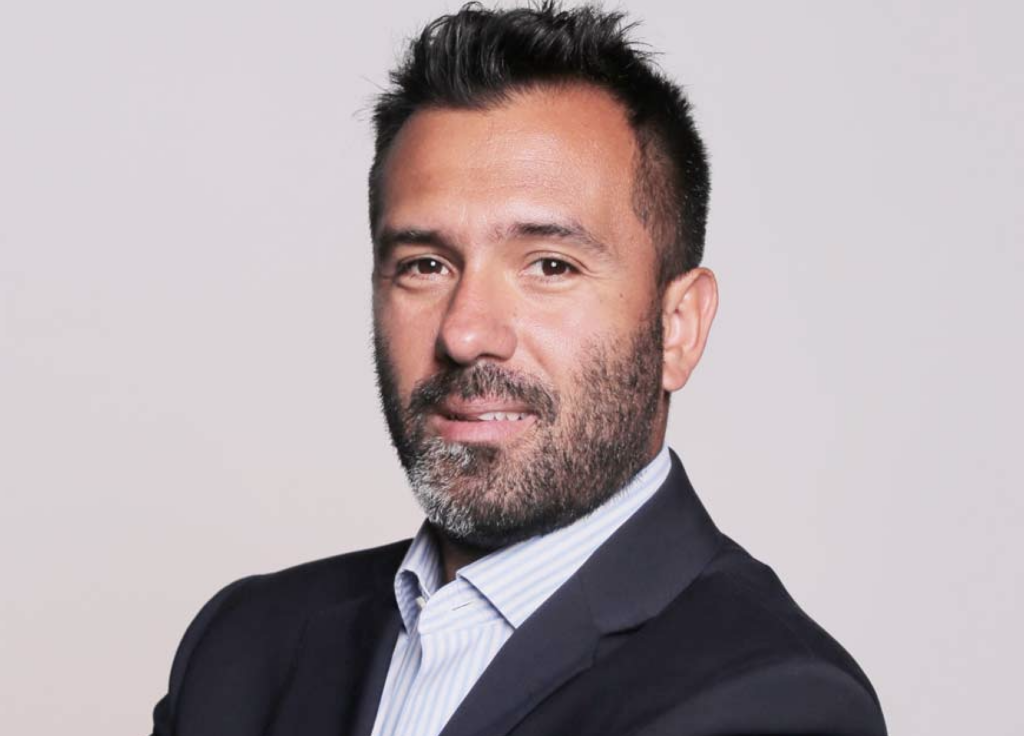
Ayer tuve la oportunidad de conocer personalmente a Diego Corvalán en la tercera edición del Cybersummit. Corvalán es Senior Sales Manager para la región APU —Argentina, Paraguay y Uruguay— de Cohesity, y asumió el rol exactamente en el momento en que se cerró la fusión con el negocio de datos de Veritas, lo que lo convierte menos en un ejecutor del nuevo modelo y más en uno de sus arquitectos comerciales para el cono sur. Trae a la conversación más de dos décadas y media de recorrido en desarrollo de negocios tecnológicos y —dato editorialmente relevante— se autodefine explícitamente como especialista en ciberresiliencia, no en respaldo. Cuando el lenguaje del vendedor cambia, el lenguaje de la categoría cambió antes.
Su lectura del posicionamiento de Cohesity es directa: la compañía no se ubica en competencia con los grandes nombres del perímetro —Palo Alto Networks, CrowdStrike, Microsoft Defender— sino como una pieza complementaria dentro del ecosistema de seguridad del cliente, enfocada en asegurar el dato a lo largo de las distintas capas por las que circula. Es un encuadre comercialmente honesto y técnicamente preciso. El perímetro reduce probabilidad de incidente. No la lleva a cero. Y cuando el cero no existe, lo que define la magnitud del daño es la capacidad real de recuperación, probada en simulacros, en restauraciones verificadas, en pruebas de integridad sobre los propios respaldos. Quien todavía discute esto en términos de RPO y RTO sobre un PowerPoint está discutiendo la guerra anterior.
El capítulo argentino y el hueco regulatorio
La base instalada de NetBackup en el país es enorme: banca, telecomunicaciones, energía, sector público crítico. Buena parte de la infraestructura sensible nacional descansa sobre ese stack desde hace una década o más. La fusión con Cohesity no implica el reemplazo de esa base —el roadmap se mantiene y la integración se construye como capa adicional—, pero sí implica una conversación nueva con interlocutores nuevos. Los integradores que vendían respaldo a áreas de infraestructura van a tener que aprender a vender resiliencia a áreas de seguridad. Y los CISOs, que durante años miraron el backup como problema ajeno, van a tener que hacerse cargo de un activo que pasó a formar parte de su perímetro de responsabilidad.
Lo que falta, y acá hablo desde la mirada del gobierno del dato, es marco regulatorio que acompañe la transformación. La normativa argentina —y la mayoría de las latinoamericanas— todavía piensan la protección del dato en términos de confidencialidad y consentimiento, pero subestiman la dimensión de la disponibilidad. Cuando una clínica privada no puede acceder a las historias clínicas durante una semana, no estamos solamente frente a un problema operativo: estamos frente a una falla de cumplimiento, frente a un riesgo concreto para la integridad física de los pacientes, y frente a una exposición jurídica que la mayoría de los directorios todavía no dimensiona. La ciberresiliencia, pensada en serio, debería ser parte del estándar mínimo de tratamiento de datos sensibles. Debería figurar en las exigencias de los reguladores sectoriales —Banco Central, organismos de salud, entes de control del sector energético— con tanta claridad como hoy figuran las exigencias de cifrado o de notificación de incidentes. Hoy no lo es. Y esa ausencia es, ella misma, una vulnerabilidad sistémica.
La pregunta que define la época
La pregunta que cada CISO, cada oficial de protección de datos y cada miembro del directorio de una organización seria debería estar haciéndose esta semana es una sola: si mañana se cifran los volúmenes productivos, ¿con qué certeza sabemos en cuánto tiempo volvemos a operar, con datos íntegros y verificados? Si la respuesta no es inmediata y precisa, hay trabajo por hacer. Si la respuesta es «tenemos backup», hay todavía más trabajo.
El segmento ya se acomodó. Los proveedores ya están listos. Falta que las organizaciones —y los marcos normativos que las regulan— terminen de entender que estamos en una época nueva, y que la diferencia entre estar respaldado y estar preparado es exactamente la diferencia entre sobrevivir o no.